在数字化浪潮席卷全球的今天,网络安全已成为企业生存与发展的生命线。作为中国科技创新的前沿阵地,深圳孕育了众多专注于网络与信息安全领域的优秀企业,深圳市大可以网络科技便是其中一颗冉冉升起的新星。本文将从行业背景、核心业务、技术优势、解决方案及未来展望等维度,全面解读这家企业如何在网络与信息安全软件开发领域筑牢数字防线。
一、行业背景:安全需求井喷,开发赛道火热
随着云计算、大数据、物联网和人工智能技术的广泛应用,网络攻击手段亦日趋复杂化、产业化。从数据泄露到勒索软件,从高级持续性威胁(APT)到供应链攻击,企业面临的安全挑战前所未有。与此《网络安全法》《数据安全法》《个人信息保护法》等法规的相继实施,合规要求倒逼各行业加大安全投入。据第三方机构预测,中国网络安全市场规模已突破千亿元,其中安全软件与服务占比持续攀升。在此背景下,专注于网络与信息安全软件开发的企业迎来了黄金发展期。
二、企业概览:立足深圳,专注安全开发
深圳市大可以网络科技有限公司(以下简称“大可以网络科技”)是一家以技术驱动为核心的高新技术企业,总部位于深圳市南山区科技园。公司自成立以来,始终聚焦于网络与信息安全软件的研发、销售及技术服务,致力于为政府、金融、医疗、教育、能源等行业客户提供自主可控的安全产品与解决方案。公司拥有一支由资深安全专家、全栈工程师和攻防研究人员组成的研发团队,核心成员曾参与多项国家级网络安全项目,具备深厚的攻防实战经验。
三、核心业务:构建多层次安全产品矩阵
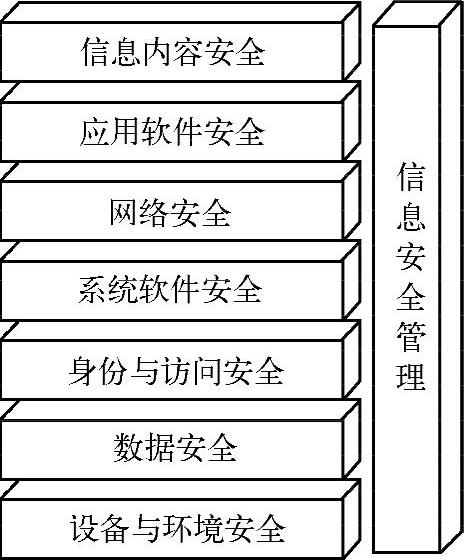
大可以网络科技的产品线覆盖了网络与信息安全的多个关键领域,形成了较为完整的安全软件生态:
- 安全态势感知平台:基于大数据分析与机器学习技术,实时采集全网流量、日志与资产数据,通过可视化大屏呈现安全态势,帮助用户快速发现异常行为与潜在威胁。
- 下一代防火墙系统:集成了入侵防御(IPS)、应用识别、URL过滤、病毒查杀等功能,支持云端威胁情报联动,实现主动防御与智能阻断。
- 数据安全治理平台:针对敏感数据的发现、分类分级、脱敏、加密及审计需求,提供全生命周期管理能力,满足《数据安全法》合规要求。
- 终端检测与响应(EDR)系统:在终端层面持续监控进程、文件、注册表等行为,利用行为分析引擎检测未知威胁,并支持一键隔离与溯源分析。
- 安全众测与漏洞管理平台:连接白帽黑客与企业客户,提供漏洞收集、验证、修复跟踪的一站式服务,助力企业持续收敛攻击面。
公司还提供安全咨询、渗透测试、应急响应等专业服务,形成“产品+服务”的双轮驱动模式。
四、技术优势:自主创新与攻防实战双轮驱动
大可以网络科技的核心竞争力源于对技术研发的持续投入和对攻防实战的深刻理解。
- 自主可控:公司所有安全软件均拥有完全自主知识产权,核心引擎不依赖开源组件,兼容国产化操作系统与芯片(如麒麟、统信、飞腾、鲲鹏),满足信创要求。
- AI赋能:将深度学习、图神经网络等技术应用于威胁检测,大幅降低误报率与漏报率,提升对未知威胁的发现能力。
- 攻防联动:内部设有红蓝对抗实验室,定期组织模拟攻击演练,将实战中提炼的TTPs(战术、技术与过程)转化为检测规则与产品能力。
- 开放集成:产品支持标准API与Syslog接口,可与主流SIEM、SOAR平台无缝对接,便于客户构建统一安全管理体系。
五、解决方案:深耕行业场景,定制安全能力
针对不同行业的差异化需求,大可以网络科技推出了系列解决方案:
- 政务云安全方案:为政务云平台提供东西向流量微隔离、租户安全资源池、等保合规一站式建设,保障跨部门数据共享安全。
- 金融风控安全方案:结合交易反欺诈、API安全监测与数据防泄漏,助力银行、证券、保险机构满足金融监管要求。
- 医疗数据保护方案:围绕电子病历、健康档案等敏感数据,部署数据库审计、动态脱敏与防勒索保护,防止患者隐私泄露。
- 教育行业安全方案:针对校园网、在线教育平台,提供网站安全监测、防篡改、防DDoS及青少年上网保护功能。
六、未来展望:智能化、服务化、生态化
大可以网络科技将继续加大研发投入,推动安全产品向智能化、自动化演进,例如引入安全大模型实现自然语言交互式威胁分析。公司将加快安全能力服务化(SECaaS)转型,降低中小企业的安全门槛。在生态建设方面,公司计划与高校、研究机构共建联合实验室,并积极参与国家标准制定,携手产业链合作伙伴共建安全生态。
网络安全是一场没有终点的攻防博弈。深圳市大可以网络科技以软件开发为基石,以技术创新为引擎,正努力成为华南地区乃至全国网络与信息安全领域的一支重要力量。对于寻求可靠安全合作伙伴的企事业单位而言,大可以网络科技无疑值得关注与信赖。