引言
随着移动金融的快速发展,移动金融客户端应用软件(App)已成为金融服务的重要载体。为加强移动金融客户端应用软件安全管理,保障用户个人信息和资金安全,中国人民银行发布了《移动金融客户端应用软件安全管理规范》(以下简称《规范》)。本文从网络与信息安全软件开发的角度,对《规范》进行技术解读,探讨如何在软件开发生命周期中落实安全要求,提升移动金融客户端的安全防护能力。
一、《规范》概述
《规范》规定了移动金融客户端应用软件的基本要求、安全管理要求、安全技术要求和安全测试要求。适用于金融机构和支付机构等开展移动金融客户端应用软件的设计、开发、测试、发布、维护等活动的安全管理。
从网络与信息安全软件开发视角看,《规范》强调将安全理念融入软件开发生命周期(SDLC),要求在需求分析、设计、编码、测试、部署和运维各阶段落实安全控制措施,实现安全左移。
二、安全技术要求的开发视角解读
1. 身份认证安全
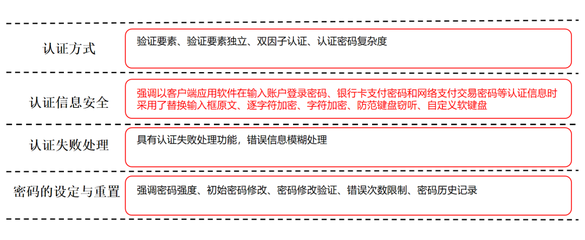
《规范》要求移动金融客户端应提供有效的身份认证机制,确保用户身份的真实性。开发视角下,应关注:
- 多因素认证:结合所知(密码)、所持(设备)、所有(生物特征)等因素进行身份认证,提升认证强度。
- 认证失败处理:限制连续认证失败次数,采用渐进式延迟、验证码等措施防止暴力破解。
- 会话管理:安全生成、使用和销毁会话令牌,设置合理的会话超时,防止会话劫持。
代码示例(伪代码):
// 多因素认证流程
public boolean authenticate(String username, String password, String otp, DeviceInfo device) {
// 1. 验证用户名密码
if (!verifyPassword(username, password)) {
incrementFailedAttempts(username);
return false;
}
// 2. 验证动态口令
if (!verifyOTP(username, otp)) {
incrementFailedAttempts(username);
return false;
}
// 3. 设备绑定校验
if (!verifyDevice(username, device)) {
return false;
}
resetFailedAttempts(username);
return true;
}
2. 数据保密性与完整性
《规范》要求对敏感数据进行加密存储和传输,保证数据的机密性和完整性。开发视角下,应关注:
- 加密算法:采用国家密码管理部门认可的密码算法,如SM2、SM3、SM4等。
- 密钥管理:安全生成、存储、分发和销毁密钥,建议使用硬件安全模块(HSM)或可信执行环境(TEE)。
- 传输安全:使用TLS 1.2及以上版本,采用证书绑定(SSL Pinning)防止中间人攻击。
- 完整性保护:使用MAC或数字签名机制校验数据完整性。
代码示例(伪代码):
// 使用SM4加密敏感数据
public byte[] encryptData(byte[] plaintext, byte[] key) {
SM4Cipher cipher = new SM4Cipher();
cipher.init(true, key);
return cipher.doFinal(plaintext);
}
// 其中key应存储于TEE或HSM中
3. 客户端安全
《规范》对客户端的运行环境、安全加固、自身防护等提出要求。开发视角下,应关注:
- 反调试与反逆向:采用代码混淆、加壳、反调试技术,增加逆向工程难度。
- 完整性校验:在启动和运行过程中校验客户端自身完整性,防止篡改。
- 安全键盘:使用自定义安全键盘,防止键盘记录攻击。
- 防截屏、防录屏:在敏感界面禁止截屏和录屏。
4. 网络通信安全
《规范》要求保障网络通信安全,开发视角下应实现:
- 安全协议:禁用不安全协议和弱加密套件,强制使用HTTPS。
- 证书校验:实施严格的证书校验和域名校验,避免使用不安全的TrustManager。
- 通信超时与重试:设置合理的通信超时和重试机制,避免阻塞。
代码示例(Android,启用SSL Pinning):
// 证书锁定示例
CertificatePinner certificatePinner = new CertificatePinner.Builder()
.add("api.example.com", "sha256/AAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAA=")
.build();
OkHttpClient client = new OkHttpClient.Builder()
.certificatePinner(certificatePinner)
.build();
5. 业务逻辑安全
《规范》要求保证业务逻辑的正确性和安全性,防止业务逻辑漏洞。开发视角下应:
- 输入验证:对所有外部输入进行严格的类型、格式、范围校验,防止注入攻击。
- 交易防重放:使用随机数、时间戳、序列号等机制防止交易重放。
- 敏感操作二次确认:对高风险操作(如大额转账、修改密码)要求二次认证或确认。
6. 个人信息保护
《规范》强调个人信息收集、使用应遵循合法、正当、必要原则。开发视角下应实现:
- 最小权限原则:仅申请必要的系统权限,并在运行时动态申请。
- 个人信息脱敏:在界面展示和日志中避免明文显示敏感个人信息。
- 安全存储:将敏感个人信息加密存储在应用沙箱或TEE中。
三、安全管理要求的开发实践
1. 安全开发流程
建立覆盖需求、设计、编码、测试、部署和运维的安全开发流程,具体实践包括:
- 安全需求分析:在需求阶段识别安全需求,形成安全需求基线。
- 安全设计:参考安全设计原则(如最小权限、纵深防御、默认安全)和威胁建模方法(如STRIDE)进行安全设计。
- 安全编码规范:制定并遵守安全编码规范,如避免使用不安全函数、正确使用密码学库。
- 安全测试:结合SAST、DAST、IAST等进行安全测试,并将渗透测试纳入发布前检查。
- 安全运维:建立漏洞响应机制,持续监控安全威胁,及时修复漏洞。
2. 第三方组件安全
《规范》要求对第三方组件进行安全管理。开发视角下应:
- 组件清单:维护软件物料清单(SBOM),记录所有第三方组件及其版本。
- 漏洞监控:定期扫描组件漏洞,关注CVE公告,及时升级存在漏洞的组件。
- 来源可信:仅从官方或可信源获取组件,验证组件的完整性和签名。
四、安全测试要求与实施
《规范》要求进行安全测试,开发团队应实施:
- 静态应用安全测试(SAST):在编码阶段检测代码中的安全缺陷。
- 动态应用安全测试(DAST):在测试阶段对运行中的应用进行安全测试。
- 交互式应用安全测试(IAST):结合SAST和DAST,在测试中实时检测漏洞。
- 渗透测试:模拟黑客攻击,全面评估客户端安全性。
- 合规性测试:对照《规范》要求逐项验证安全措施的有效性。
五、
《移动金融客户端应用软件安全管理规范》为移动金融客户端的安全开发提供了明确指引。网络与信息安全软件开发应贯彻安全开发生命周期理念,将安全要求融入需求、设计、编码、测试和运维各阶段,构建多层次、纵深的防御体系。通过技术与管理相结合,持续提升移动金融客户端的安全防护能力,切实保障用户信息和资金安全。