随着数字化进程的加速,信息安全风险正变得前所未有的复杂与多元。山丽网安基于多年行业实践与威胁情报分析,对来年信息安全风险进行了全面梳理与预测,并指出加密软件应固守本源,同时强调开发者在网络与信息安全软件开发中的关键作用将越来越显著。
一、来年信息安全风险全点破
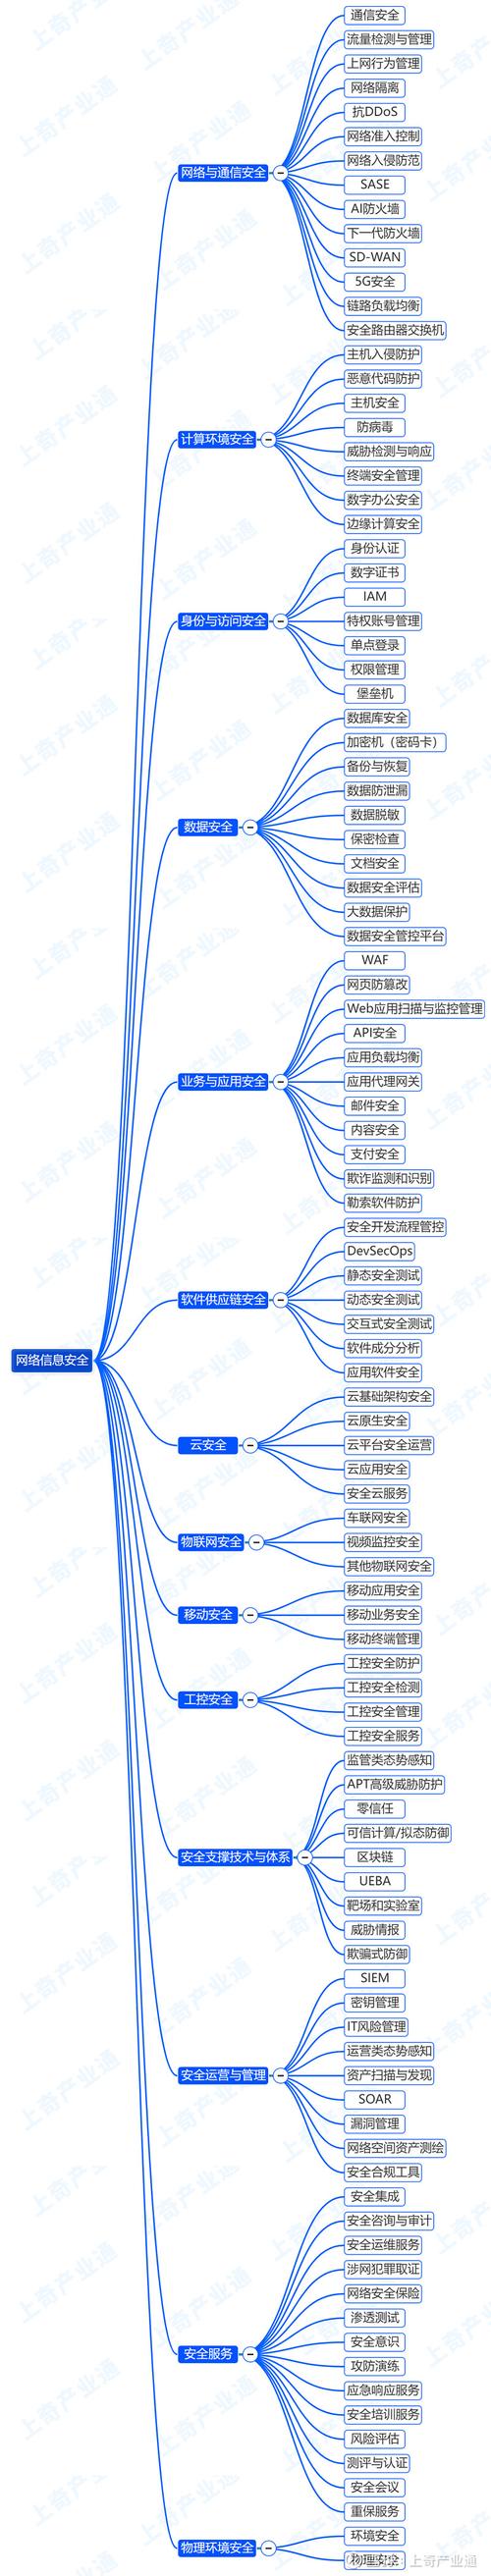
来年,我们预计将面临以下几类主要信息安全风险:
- 高级持续性威胁(APT)与供应链攻击的深度融合:攻击者不再满足于单点突破,而是通过渗透软件供应链,在合法软件更新中植入恶意代码,实现大规模、长周期的潜伏与数据窃取。开源组件和第三方库将成为重点攻击面。
- 勒索软件即服务(RaaS)的泛滥与目标精准化:勒索攻击门槛进一步降低,针对关键基础设施、医疗、金融等高价值行业的定向勒索将更加猖獗,且附带数据泄露的“双重勒索”成为常态。
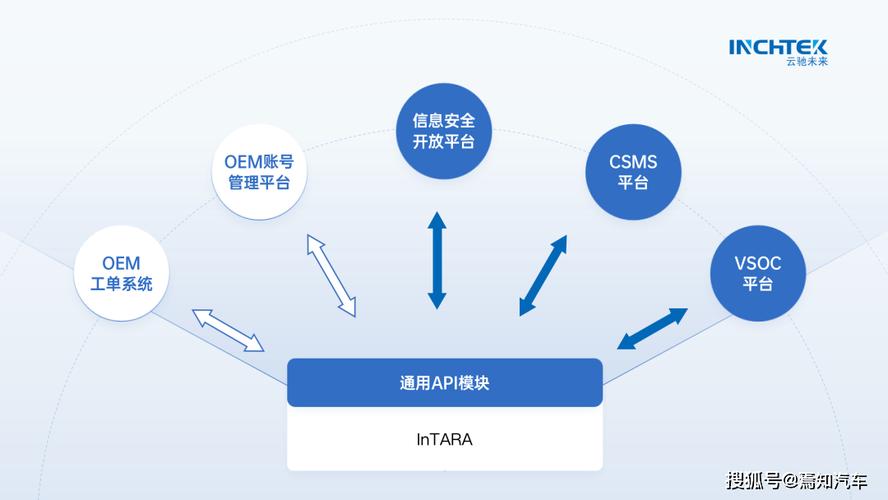
- 云环境配置错误与API安全漏洞:随着企业上云深化,云原生应用和API接口数量激增,因配置不当或API鉴权缺陷导致的数据泄露事件将持续高发。
- 物联网(IoT)与工控系统(ICS)的暴露面扩大:海量物联网设备安全防护薄弱,易被僵尸网络利用;工控系统与IT网络融合带来新的攻击路径,可能引发物理世界安全事件。
- 人工智能带来的新型攻击面:攻击者利用AI生成恶意代码、钓鱼邮件和深度伪造内容,攻击效率大幅提升;AI模型自身面临数据投毒、模型窃取等风险。
- 内部威胁与权限滥用:远程办公常态化下,内部人员误操作或恶意行为导致的数据泄露风险不容忽视,特权账号管理成为难点。
二、加密软件固守本源
面对上述风险,加密技术作为数据安全的最后一道防线,其价值愈发凸显。山丽网安强调,加密软件必须“固守本源”,即回归加密技术的核心目标——确保数据的机密性、完整性和可用性。
- 坚持强加密算法与标准:采用经过验证的、符合国家商用密码标准或国际通行标准的加密算法(如SM2/SM3/SM4、AES-256、RSA-2048以上),避免使用自制或弱加密算法。
- 密钥管理是重中之重:加密软件的安全性高度依赖于密钥管理的严密性。需实现密钥全生命周期管理,包括安全生成、存储、分发、轮换和销毁,防止密钥泄露。
- 避免功能泛化,聚焦核心加密能力:加密软件不应盲目叠加过多功能而引入新的攻击面,应保持核心加密功能的简洁与健壮,确保在不同场景下的稳定可靠。
- 透明加密与用户无感体验:在保障安全的加密软件应尽量降低对用户业务流程的影响,实现透明加密,防止因操作繁琐导致用户绕过安全措施。
- 合规性与可审计性:加密软件需满足《密码法》《数据安全法》等法律法规要求,并提供完善的审计日志,便于安全事件追溯。
三、开发者将越来越……
在网络与信息安全软件开发领域,开发者的角色将发生深刻变化,其重要性将越来越突出:
- 越来越需要具备安全开发意识:开发者需将安全思维左移,在需求分析、设计、编码阶段就充分考虑安全因素,遵循安全编码规范,从源头减少漏洞。
- 越来越依赖安全工具链:静态应用安全测试(SAST)、动态应用安全测试(DAST)、软件成分分析(SCA)等工具将深度集成到开发流程中,开发者需熟练使用这些工具并理解其报告。
- 越来越参与威胁建模与安全设计:开发者不再仅是代码实现者,而是需要参与威胁建模,理解系统可能面临的攻击路径,并在架构设计中融入安全控制措施。
- 越来越关注开源组件安全:开源组件已成为软件开发的基石,开发者必须关注所用开源组件的安全漏洞和许可证风险,建立组件清单(SBOM)并持续监控。
- 越来越承担应急响应第一线职责:当安全事件发生时,开发者需要快速定位并修复漏洞,编写安全补丁,与安全团队紧密协作,缩短响应时间。
- 越来越需要跨领域安全知识:除了编程能力,开发者还需了解密码学基础、网络安全、数据隐私等知识,以便在开发中做出正确的安全决策。
来年的信息安全形势依然严峻,风险与挑战并存。山丽网安呼吁各方:企业应全面审视自身风险暴露面,强化加密技术的核心应用,固守本源;必须高度重视安全开发,赋能开发者成为安全防线的前沿力量。只有将安全融入软件开发的全生命周期,才能从根本上提升网络与信息安全软件的自身免疫力,构筑起抵御未来威胁的坚实屏障。开发者,正是这一征程中不可或缺的关键角色,其重要性必将越来越凸显。