在当前数字经济快速发展的背景下,“一般项目:科技推广和应用服务;软件开发;网络与信息安全软件开发”所涵盖的内容,已经成为许多科技型企业、研发机构与产业园区开展业务布局时的重要方向。尤其是“网络与信息安全软件开发”在一般项目中的重复强调,体现出网络安全软件能力在数字基础设施建设、产业数字化转型和政企信息系统保护中的关键地位。
所谓“科技推广和应用服务”,主要指的是将成熟技术、创新成果和工程方法推广到实际场景中,为客户或行业提供应用落地、技术咨询、系统集成、运维支持等服务。这类业务通常不直接停留在理论研发层面,而是强调把技术转化为可使用的产品、平台或解决方案,提高行业效率与数字化水平。科技推广和应用服务既有助于缩短技术到市场的距离,也有利于形成持续性服务收入。
“软件开发”则处在更为核心的位置。它包括通用软件、行业应用软件、嵌入式软件、平台软件、管理系统、移动应用及各类定制化软件系统的设计、研发、测试与维护。一般来说,软件开发围绕需求分析、架构设计、编码实现、测试交付和迭代升级展开,目标是根据用户或市场需求形成稳定、可扩展、易维护的软件产品。当前,软件定义能力已渗透到制造、金融、医疗、教育、交通、能源等多个领域,成为推动组织数字化升级的重要工具。
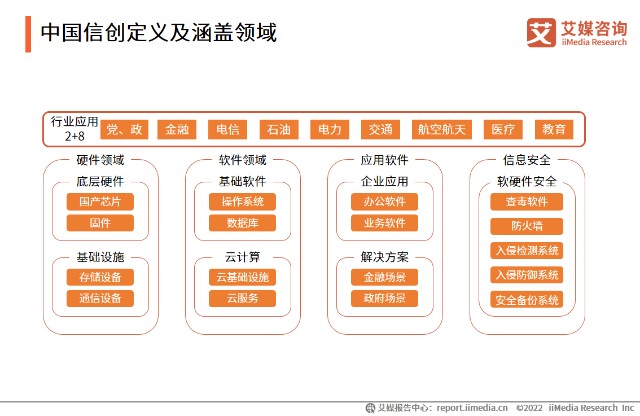
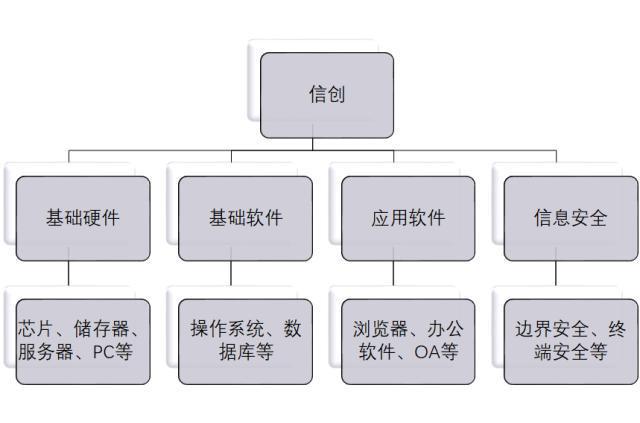
而“网络与信息安全软件开发”之所以在经营范围和项目表述中常常单列,原因在于这一方向不仅属于软件工程范畴,还高度依赖密码学、安全协议、系统安全、风险评估、入侵检测、身份认证、数据保护等专业知识。网络与信息安全软件通常覆盖终端安全、边界安全、数据安全、应用安全、安全管理与态势感知等多个层面,具体产品可能包括防火墙管理系统、漏洞扫描工具、安全审计平台、加密通信软件、零信任访问控制系统、安全运营中心平台等。
从重要性看,网络与信息安全软件开发是保障信息系统稳定运行的底座。无论是政府机关、中小企业,还是大型平台机构,只要业务在线、数据有价、服务连续,就需要面对恶意攻击、数据泄露、勒索软件等问题。通过开发网络与信息安全软件、可以构建起预警、防护、检测、响应和恢复的全周期防线,也可以满足合规要求、提升用户信任、降低业务风险。在一些强监管行业中,信息安全产品甚至不是可选项,而是开展业务的基础门槛。
在具体工作中,若企业或团队从事上述三个方向,通常要处理以下要点:第一,明确服务对象和应用场景。是面向一般企业的信息化项目,还是针对金融、能源等关键行业的定制化安全平台,需求差异很大。第二,注重技术积累产品化。科技推广并非简单代理,而是可能需要在人才、专利、产品与服务体系上形成沉淀。第三,尊重网络安全与数据合规规则,尤其是涉及等级保护、关键信息基础设施保护、个人信息保护等要求时,要由专业团队参与评估。第四,强化软件开发流程与质量治理,例如建立版本控制、测试网络、漏洞修复及应急响应机制,防止网络与信息安全软件本身出现安全缺陷。第五,保持安全能力和场景理解同步,不能离开真实的系统环境凭想象造安全产品功能。
科技推广和应用服务、软件开发、网络与信息安全软件开发彼此加速融合。传统行业要找技术抓手,科技公司提供集成方案,安全软件提供防护底座,这种组合将持续释放应用空间。对于入局机构而言:一方面应抓住数字化机遇,提供服务能力;另一方面也要把信息安全底线摆在前面,避免因重业务轻安全而付出高昂代价。只有在技术落地更快、安全能力更硬的条件下,产品和市场升级才能既稳健又长远。